สิทธิ์ผู้ใช้งานตามหน้าที่
กำหนด Role, Permission และ Shop Scope ให้ผู้ใช้เห็นและทำเฉพาะงานที่ได้รับอนุญาต พร้อมจำกัด PII และ Action สำคัญ
หน้านี้มีไว้ทำอะไร และเกี่ยวข้องกับงานส่วนไหน
สิทธิ์ผู้ใช้กำหนดว่าคนใดเห็นข้อมูลร้านหรือคลังใด และทำคำสั่งใดได้ ควรใช้บัญชีแยกคนและให้สิทธิ์ตามหน้าที่ เพื่อให้ตรวจผู้ทำรายการและจำกัดผลกระทบได้
- สมาชิก กับบทบาท
- สมาชิกคือบุคคลที่เข้าถึงพื้นที่ บทบาทคือชุดความสามารถ การเชิญเข้าทีมไม่ได้หมายความว่าควรให้สิทธิ์ผู้ดูแลทุกคน
- อ่าน กับเปลี่ยนข้อมูล
- ดูออร์เดอร์ได้อาจยืนยันหรือยกเลิกไม่ได้ เช่นเดียวกับดูสต็อกได้แต่อาจอนุมัติกระทบยอดไม่ได้
- ขอบเขตร้านและคลัง
- ความสามารถต้องใช้กับข้อมูลในขอบเขตที่ได้รับสิทธิ์ ผู้ใช้สองคนจึงอาจเห็นจำนวนงานต่างกันได้โดยไม่ใช่ข้อมูลหาย
- สิทธิ์ในเว็บ กับ AI/API
- การเชื่อมเครื่องมือภายนอกมี Scope ของตัวเองและยังต้องผ่านสิทธิ์ของผู้ใช้ ไม่ใช้ AI เป็นทางข้ามสิทธิ์
- ประวัติผู้ทำรายการ
- บัญชีร่วมทำให้แยกว่าใครอนุมัติหรือแก้ข้อมูลได้ยาก ควรใช้บัญชีของผู้ปฏิบัติงานจริง
รู้จักหน้าจอ ช่องข้อมูล และคำสั่ง
เปิดเมนูชื่อด้านล่างในพื้นที่ทำงานของร้าน เมนูและคำสั่งที่เห็นขึ้นอยู่กับสิทธิ์และความสามารถที่เปิดใช้ หน้าบัญชี PackKUB.com ระบุแยกไว้
สมาชิกของบัญชี PackKUB.com
เจ้าของหรือผู้ดูแลบัญชีจัดการสมาชิกในขอบเขตที่ระบบอนุญาต
เปิดสมาชิกของบัญชี PackKUB.comในบัญชี PackKUB.com- เชิญ/จัดการสมาชิก
- ตรวจอีเมลและองค์กรก่อนส่งคำเชิญหรือเปลี่ยนสิทธิ์
ผลและจุดที่ต้องตรวจ: ให้ผู้ใช้เข้าสู่บัญชีของตัวเองแล้วตรวจว่าพื้นที่ที่เห็นถูกต้อง
ตั้งค่าในพื้นที่ทำงาน
ตรวจการตั้งค่าและสิทธิ์ที่เกี่ยวกับการใช้งานจริงในพื้นที่นั้น
- คำสั่งที่ไม่แสดงหรือถูกปฏิเสธ
- อ่านเหตุผลเรื่องบทบาท ขอบเขตหรือแพ็กเกจ
ผลและจุดที่ต้องตรวจ: ไม่แก้ด้วยการให้ทุกคนเป็นผู้ดูแล ให้ตรวจเฉพาะความสามารถที่จำเป็น
AI MCP
กำหนด Scope และอนุมัติคำขอของการเชื่อม AI แยกจากการเป็นสมาชิก
ใช้เมื่อไหร่
- เพิ่มพนักงาน
- แบ่งสิทธิ์ Admin/Manager/Packing/Sales/Stock
- จำกัดร้านหรือ PII
เตรียมอะไรก่อนเริ่ม
- มี User
- กำหนด Role
- รู้ Scope ร้านที่ผู้ใช้เข้าถึง
ขั้นตอนใช้งานทีละข้อ
- 1
เพิ่มผู้ใช้
สร้าง User และ Employee/Profile
- 2
กำหนด Role
เลือก Role ตามหน้าที่
- 3
กำหนด Scope
จำกัดร้าน/Module/ข้อมูล
- 4
ทดสอบ
ตรวจ List, Detail และ Action สำคัญตาม Role
- 5
Audit
ติดตาม Last Login และการเปลี่ยนแปลงสำคัญ
ลองทำตามหนึ่งงาน
ให้พนักงานแพ็กเข้าทำงานตามหน้าที่
ก่อนเริ่ม: เตรียมอีเมลพนักงาน ร้านและคลังที่ต้องรับผิดชอบ
ขั้นที่ 1: ให้เจ้าของหรือผู้มีสิทธิ์เปิดสมาชิก ตรวจองค์กรแล้วเชิญบัญชีพนักงานที่ถูกต้อง
ขั้นที่ 2: กำหนดบทบาทและขอบเขตที่รองรับงานแพ็กในพื้นที่ทำงาน หลีกเลี่ยงสิทธิ์บัญชีหรือผู้ดูแลที่ไม่จำเป็น
ขั้นที่ 3: ให้พนักงานเข้าสู่บัญชีตนเอง ตรวจว่ามองเห็นจุดแพ็กและงานของร้านที่ได้รับมอบหมาย
ขั้นที่ 4: ลองเปิดออร์เดอร์ที่อยู่ในขอบเขตและตรวจคำสั่งที่ควรใช้ได้ โดยไม่ทำรายการเปลี่ยนข้อมูลเพื่อทดสอบสิทธิ์ที่ไม่เกี่ยวข้อง
ขั้นที่ 5: ถ้าขาดเมนูให้ตรวจบทบาท ขอบเขตร้าน และการเปิดใช้ความสามารถของพื้นที่ แล้วให้ผู้ใช้เปิดหน้าใหม่ตรวจอีกครั้ง
ภาพหน้าจอตัวอย่าง
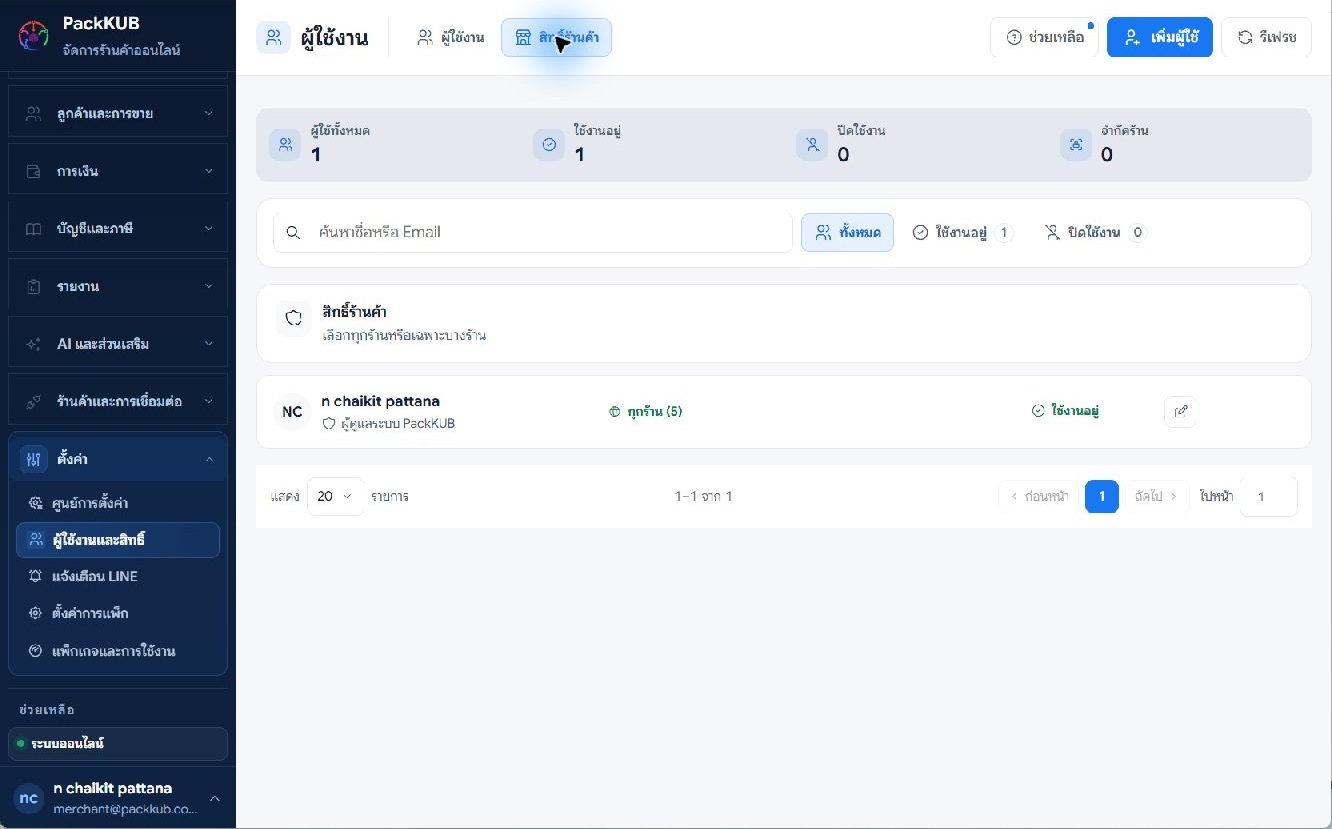
ภาพหน้าจอประกอบจาก PackKUB ใช้ข้อมูลตัวอย่าง กดภาพเพื่อดูขนาดเต็ม
 ภาพเต็ม
หน้าจอส่วนจัดการสิทธิ์ตามขั้นตอนความปลอดภัย
ปัญหาที่พบบ่อยและวิธีแก้
เห็นรายการแต่ไม่มีปุ่มทำงาน
ตรวจบทบาท สิทธิ์การเปลี่ยนข้อมูล ขอบเขตร้าน/คลัง และความพร้อมของรายการ การมีสิทธิ์อ่านไม่ได้หมายถึงยืนยันหรือยกเลิกได้ ให้ผู้ดูแลเพิ่มเฉพาะสิทธิ์ที่ตรงหน้าที่เมื่อจำเป็น
ได้รับเชิญแล้วไม่เห็นพื้นที่
ตรวจว่าใช้อีเมลบัญชีเดียวกับคำเชิญและได้ยอมรับคำเชิญแล้ว ตรวจองค์กรและสิทธิ์พื้นที่กับผู้ดูแล แล้วเข้าสู่พื้นที่อีกครั้ง ไม่ส่งรหัสผ่านของผู้ดูแลให้ใช้ร่วมกัน
Best Practice
- ใช้ Least Privilege
- PII และ Action ยืนยัน/ยกเลิก/จ่ายเงินควรจำกัดมากกว่าการดูข้อมูล